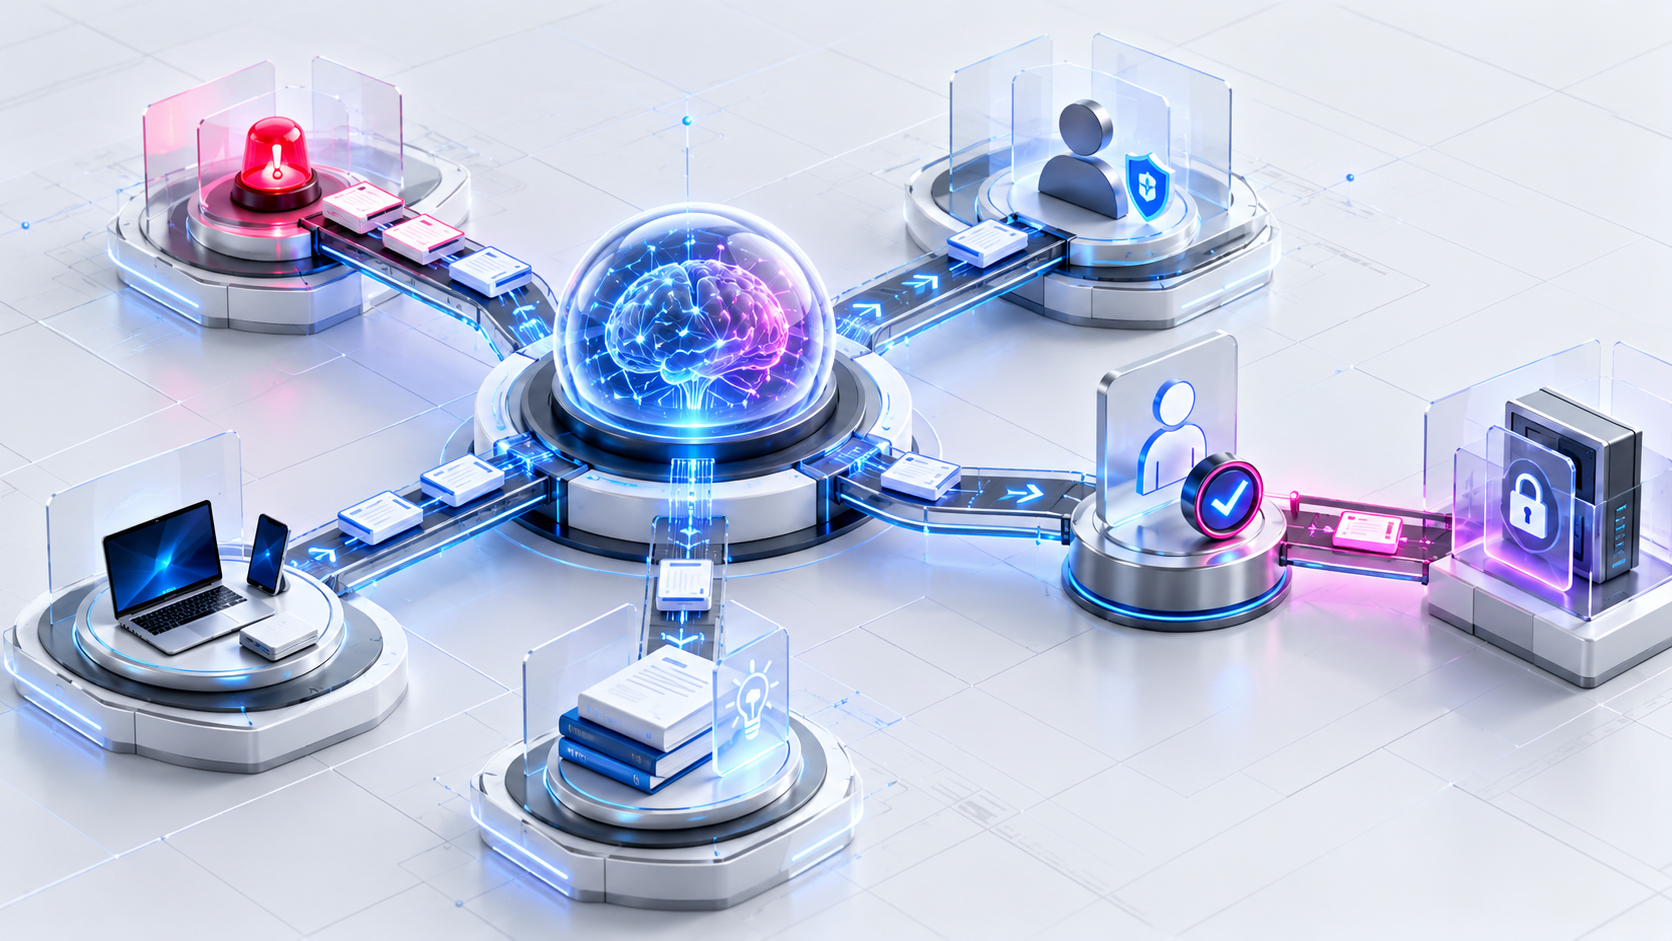
Una persona solicita acceso a una aplicación. El service desk abre el ticket, confirma al responsable, consulta el catálogo, verifica la política, crea la cuenta y documenta el cierre. En muchas empresas cada fase vive en una cola distinta y obliga a copiar datos entre correo, directorio, inventario y plataforma ITSM.
Los agentes de IA pueden coordinar ese trabajo. Interpretan la solicitud, recuperan contexto, invocan integraciones y mantienen actualizado el sistema de registro. Este enfoque, denominado ITSM agéntico, no consiste en entregar TI a un chatbot, sino en convertir procedimientos en flujos ejecutables con límites de autoridad, evidencias y aprobación proporcional al riesgo.
El interés creció a finales de octubre de 2026: ServiceNow y OpenAI anunciaron una integración entre razonamiento y workflows gobernados; Serval obtuvo nueva financiación para ampliar la automatización de operaciones de TI; y estudios recientes muestran un fuerte interés en operaciones autónomas, aunque las organizaciones conservan aprobación humana para acciones sensibles.
Del chatbot al agente de ITSM
Un chatbot responde preguntas y recopila datos. Un agente persigue un objetivo: reúne información, elige herramientas autorizadas, ejecuta pasos, valida el resultado y actualiza el registro corporativo. Puede consultar incidentes parecidos, revisar activos, proponer una resolución y comprobar si el servicio se recuperó.
La capacidad de actuar aumenta el valor y el riesgo. Por eso el diseño debe comenzar por la autoridad. Resumir un incidente en modo lectura es muy distinto de desbloquear cuentas, cambiar grupos o reiniciar un servidor.
Casos para empezar
Clasificación y enrutamiento
El agente extrae servicio, urgencia, ubicación, usuario y síntoma, compara con el catálogo y asigna la cola. Debe reducir reclasificaciones y tiempo hasta primera atención, no limitarse a rellenar campos.
Contexto de incidentes
Antes de que intervenga una persona, reúne cambios recientes, alertas, activos afectados, histórico y artículos de conocimiento. La síntesis incluye fuentes y reconoce información no verificada.
Solicitudes de acceso
Valida función, relación laboral y política. Los permisos estándar pasan por el responsable; privilegios elevados requieren seguridad o dueño del sistema. La ejecución se produce después de aprobar y queda registrada.
Activos y licencias
Integraciones con MDM, directorio, compras y CMDB ayudan a localizar dispositivos sin responsable, licencias ociosas, garantías próximas y discrepancias de inventario.
Base de conocimiento
Una resolución aprobada puede generar un borrador con causa, síntomas y pasos. Un especialista lo valida antes de publicarlo para evitar institucionalizar una solución improvisada.
Ejemplo: alta de un nuevo empleado
Recursos Humanos registra la contratación. Un evento inicia el onboarding con puesto, equipo, responsable, fecha y ubicación. El agente consulta una matriz aprobada y propone cuentas, grupos, licencias y equipo.
Los elementos estándar van al responsable. Cualquier privilegio administrativo se deriva a seguridad. Tras aprobar, las integraciones crean identidad, asignan grupos, reservan portátil y abren tareas para excepciones. El agente valida cada resultado y actualiza el ticket; nunca envía contraseñas permanentes.
Si falla una fase, el flujo conserva herramienta, error, intento y punto de reanudación. No marca todo como completado. Esta durabilidad resulta esencial cuando el proceso atraviesa varios sistemas.
Arquitectura mínima
- Sistema de registro: ITSM, CMDB o catálogo mantiene el estado oficial.
- Integración: API y colas conectan directorio, MDM, monitorización, ERP y mensajería.
- Identidad del agente: credencial propia, mínimo privilegio y duración limitada.
- Políticas: herramientas, datos, horarios y acciones permitidas.
- Orquestación duradera: pausa para aprobación y reanudación sin perder contexto.
- Observabilidad: decisiones, llamadas, coste, latencia y resultado correlacionados.
- Evaluación: histórico y escenarios adversos antes de producción.
La conversación nunca debe convertirse en un estado paralelo. Toda acción relevante vuelve al ITSM como fuente de verdad.
Aprobación humana proporcional
- automática: lectura, resumen, enriquecimiento y enrutamiento reversible;
- responsable: licencia común, grupo estándar o cambio de bajo impacto;
- doble aprobación: privilegios, producción, datos sensibles y cambios amplios;
- solo humano: excepciones sin política, decisiones disciplinarias y acciones irreversibles.
La solicitud de aprobación debe mostrar política, datos utilizados, efecto y posibilidad de reversión. Un botón genérico no aporta control.
Métricas de resultado
Mide primer diagnóstico, resolución en primer contacto, reapertura, reclasificación, SLA, retrabajo y coste por resultado. En accesos, controla tiempo de concesión, excepciones y revocaciones pendientes.
El State of ITSM 2026 de SolarWinds señala que el 84% considera que la IA alcanzó o superó expectativas de retorno, pero el 52% dice que la carga de trabajo aumentó y solo el 7% afirma que el coste real coincidió con el previsto. Automatizar actividad sin medir mantenimiento e integración puede desplazar el esfuerzo en vez de eliminarlo.
Errores frecuentes
- automatizar procesos sin dueño ni política;
- compartir una cuenta administrativa con el agente;
- usar el chat como base de datos;
- ignorar excepciones, compensaciones y rollback;
- aprender de tickets antiguos sin depurar datos;
- medir respuestas en lugar de resultados;
- conectar muchas herramientas antes de validar un caso.
Datos, privacidad y auditoría
Los tickets pueden contener nombres, identificadores, información laboral, direcciones IP y descripciones de incidentes. El agente no necesita recibir todo el historial para cada tarea. Aplica minimización, separa datos de diagnóstico de datos personales y limita la conservación del contexto temporal.
La base jurídica, la finalidad y los plazos de conservación deben quedar definidos conforme al RGPD. También conviene registrar qué modelo y herramientas procesaron la solicitud, sin guardar secretos ni duplicar información sensible en los logs.
Para una auditoría útil, conserva la versión del flujo, identidad del agente, política aplicada, aprobación, llamadas realizadas y resultado. Así es posible explicar una acción y reconstruir el proceso sin depender de una conversación aislada.
Hoja de ruta
- mapear entradas, decisiones, sistemas, aprobaciones y desenlace;
- elegir un flujo de volumen alto y riesgo moderado;
- comenzar en modo recomendación;
- habilitar acciones reversibles con credenciales temporales;
- incorporar aprobación para tareas sensibles;
- comparar calidad, coste, tiempo e incidentes antes de escalar.
De cola de tickets a operación por resultados
El mejor agente ITSM no es el que más conversa, sino el que reduce esperas, conserva contexto, ejecuta con seguridad y facilita la auditoría.
ProativaIA desarrolla agentes y automatizaciones empresariales, plataformas a medida e integraciones con directorios, CRM, ERP y sistemas internos. Podemos convertir un proceso de service desk en una automatización gobernada y medible.