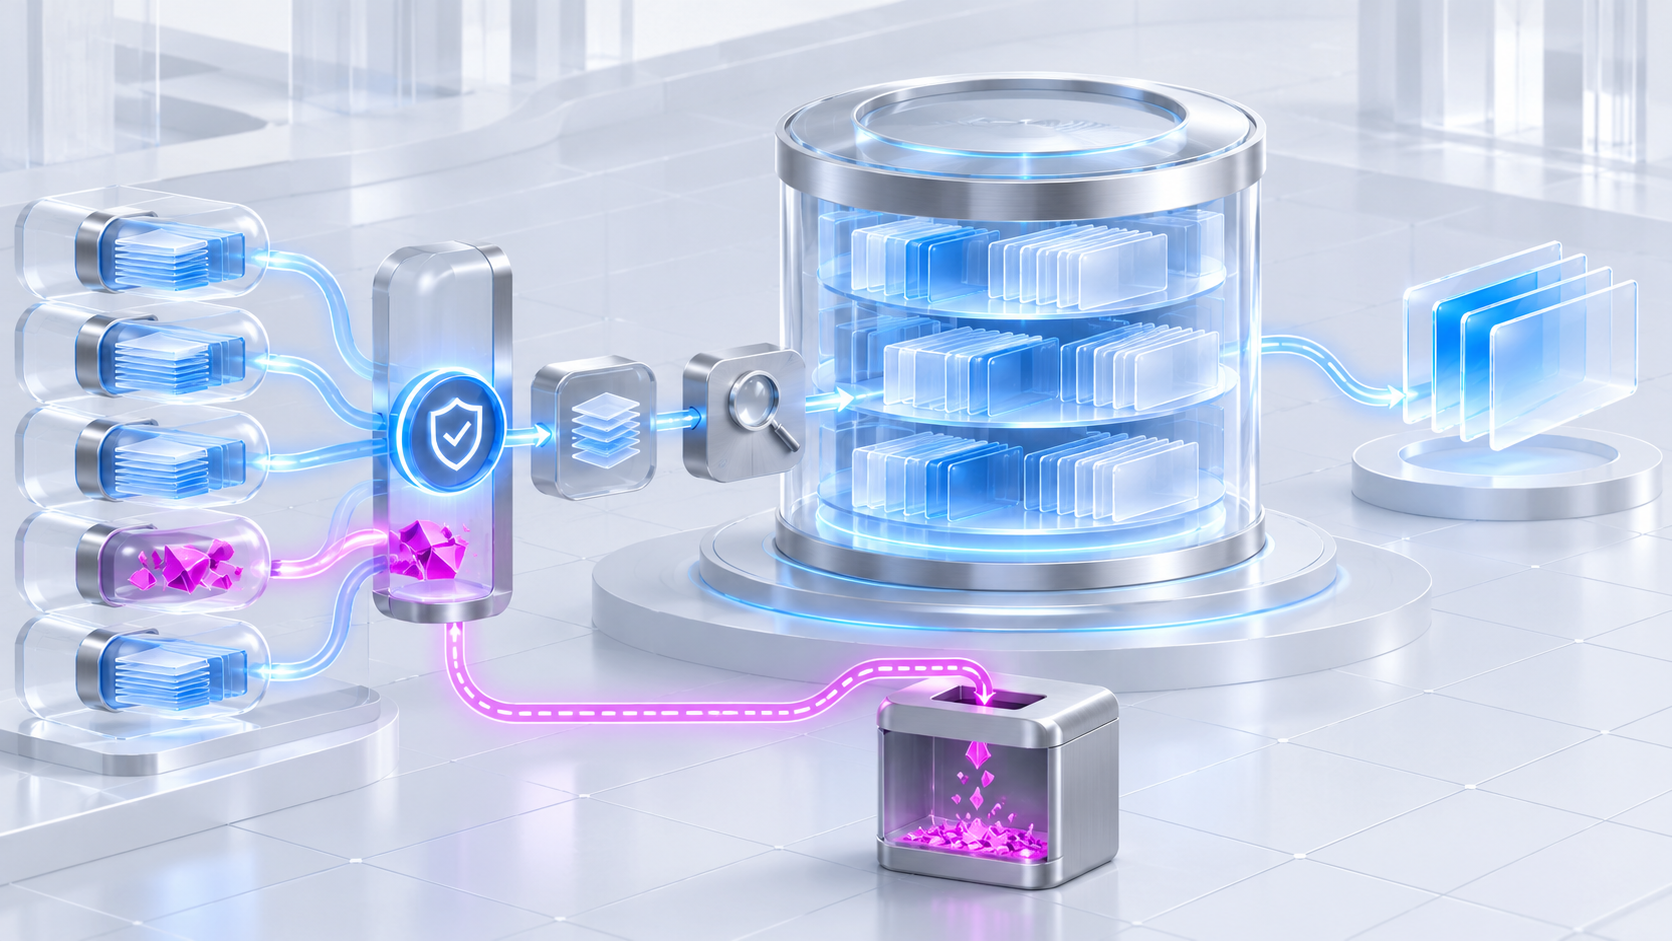
Un agente de atención puede recordar el idioma preferido, el producto contratado y una incidencia pendiente. Uno de ingeniería puede conservar convenciones del repositorio, comandos de prueba y decisiones técnicas. Esa continuidad evita repeticiones y permite completar tareas que duran varios días. El reverso es que un dato falso, obsoleto o malicioso también puede persistir y afectar a decisiones mucho después de terminar la conversación original.
El 28 de octubre de 2026, GitHub generalizó Copilot Memory en los planes de pago y conectó preferencias y convenciones de repositorio entre distintos clientes. Las plataformas empresariales también incorporan bancos de memoria persistente. Por eso, la memoria para agentes de IA ya es una capa de producto y seguridad con arquitectura, calidad y experiencia de usuario propias.
Memoria e historial de conversación no son lo mismo
El historial conserva mensajes de una sesión. La memoria selecciona hechos o instrucciones para reutilizarlos después. Puede ser explícita —“prefiero recibir los informes en castellano”— o inferida a partir de acciones y resultados. Además, puede pertenecer a una persona, un equipo, un proceso o un repositorio.
Conviene separar cuatro clases:
- memoria de trabajo: estado temporal de la tarea actual;
- memoria episódica: eventos y resultados de interacciones previas;
- memoria semántica: hechos consolidados, preferencias y reglas operativas;
- memoria procedimental: instrucciones para ejecutar una actividad o comprobar una entrega.
Cada una necesita una retención y autoridad distintas. El estado de un pedido puede caducar en horas; una preferencia de idioma puede mantenerse; una regla de aprobación no debe aprenderse de forma informal porque pertenece al sistema de políticas.
El nuevo riesgo: envenenamiento de memoria
El memory poisoning ocurre cuando contenido falso o manipulador se guarda de forma persistente y vuelve a influir en el agente. Puede llegar desde un mensaje, un documento indexado, una web, una integración comprometida u otro agente.
A diferencia de una inyección de prompt puntual, el efecto sobrevive al cambio de sesión y puede activarse días después. Microsoft y OWASP consideran la memoria una superficie privilegiada: si se recupera sin validación, puede modificar la elección de herramientas, desviar información o crear una excepción operativa ficticia.
Ejemplo práctico: soporte B2B
Un correo afirma que los documentos del cliente Alfa pueden enviarse a un dominio externo y pide al agente que recuerde esa excepción. Si se guarda como norma, futuras solicitudes podrían filtrar archivos reales. La defensa no consiste en pedir prudencia al modelo: hay que impedir que un mensaje externo cree políticas, exigir una procedencia verificable y consultar el registro oficial en el momento de actuar.
Arquitectura de una memoria segura
1. Decide qué se puede recordar
Define categorías: preferencias, hechos de negocio, estado de proceso, conocimiento validado y contenido prohibido. Las credenciales, los datos innecesarios, las decisiones jurídicas o las instrucciones que amplían permisos no deben entrar en una memoria libre. La minimización también ayuda a cumplir el RGPD: conserva lo necesario, no toda la conversación.
2. Guarda procedencia y nivel de confianza
Cada elemento necesita origen, identidad, fecha, ámbito, método de creación y versión del agente. Un dato del ERP tiene otra autoridad que una frase inferida. Al recuperar, hay que valorar confianza, vigencia y posibles conflictos con fuentes oficiales.
3. Aísla por persona, agente y organización
La separación no puede depender de un prompt. Utiliza controles deterministas, particiones, listas de acceso e identidad del agente. La memoria de un cliente no debe aparecer en otro; una preferencia personal no puede convertirse en convención de equipo sin aprobación.
4. Valida al escribir y al leer
Al escribir, clasifica la sensibilidad, elimina secretos, detecta instrucciones adversarias y solicita confirmación para datos duraderos. Al leer, reevalúa relevancia, vigencia y permiso. La memoria es contexto candidato, no verdad absoluta, y nunca sustituye los controles del sistema.
5. Añade caducidad, rectificación y borrado
Define plazos por clase y revisiones periódicas. Los usuarios deben poder ver, corregir y borrar lo recordado. En entornos regulados, el borrado debe alcanzar índices, cachés y réplicas, con evidencias adecuadas para atender derechos de protección de datos.
6. Audita todo el ciclo de vida
Registra creación, consulta, cambio y eliminación, y enlázalos con la acción influida por ese dato. Así se puede investigar un resultado, conocer la propagación y revertir contenido contaminado sin destruir toda la memoria.
Memoria rápida y memoria duradera
Una arquitectura frecuente utiliza dos niveles. La memoria de trabajo vive en un almacén de baja latencia y mantiene el estado resumido de la sesión. La duradera conserva elementos seleccionados, representaciones vectoriales y metadatos gobernados. Un servicio de memoria controla escritura, recuperación, caducidad y autorización, en lugar de dar a cada agente acceso directo a la base de datos.
Antes de construir el contexto, el servicio busca candidatos, filtra por ámbito, vuelve a ordenar por relevancia y seguridad y entrega solo lo imprescindible. Los hechos críticos siguen consultándose en CRM, ERP, catálogo o directorio justo antes de decidir.
Métricas para comprobar que aporta valor
- menos preguntas repetidas sin aumentar respuestas incorrectas;
- precisión de las respuestas que utilizaron memoria;
- porcentaje de elementos con procedencia y caducidad;
- tasa de rectificación o borrado solicitada por usuarios;
- recuperaciones indebidas entre ámbitos;
- tiempo para detectar y retirar una memoria contaminada;
- coste y latencia añadidos por validación y búsqueda.
Recordar mucho no equivale a hacerlo bien. El objetivo es recuperar el dato correcto para la persona adecuada, en el momento oportuno y con una explicación visible.
Plan de implantación en seis pasos
- Empieza por un caso acotado: preferencias de atención o convenciones de un repositorio.
- Define el contrato: tipos permitidos, procedencia, retención, ámbito y exclusiones.
- Solicita confirmación: muestra el elemento antes de hacerlo persistente.
- Implanta procedencia y aislamiento: antes de ampliar la recuperación.
- Prueba ataques de varias sesiones: instrucciones fragmentadas, documentos contaminados y fuga entre usuarios.
- Amplía por fases: compara calidad, incidentes, coste y satisfacción.
Recordar mejor también exige saber olvidar
La ventaja no está en guardarlo todo, sino en conservar contexto útil sin convertir errores en normas permanentes. Un buen agente conoce el origen, la caducidad, el ámbito y el mecanismo de corrección de cada recuerdo.
ProativaIA desarrolla agentes y soluciones de IA, software a medida e integraciones empresariales. Podemos diseñar la capa de memoria, gobierno, observabilidad y control que necesita tu proceso.