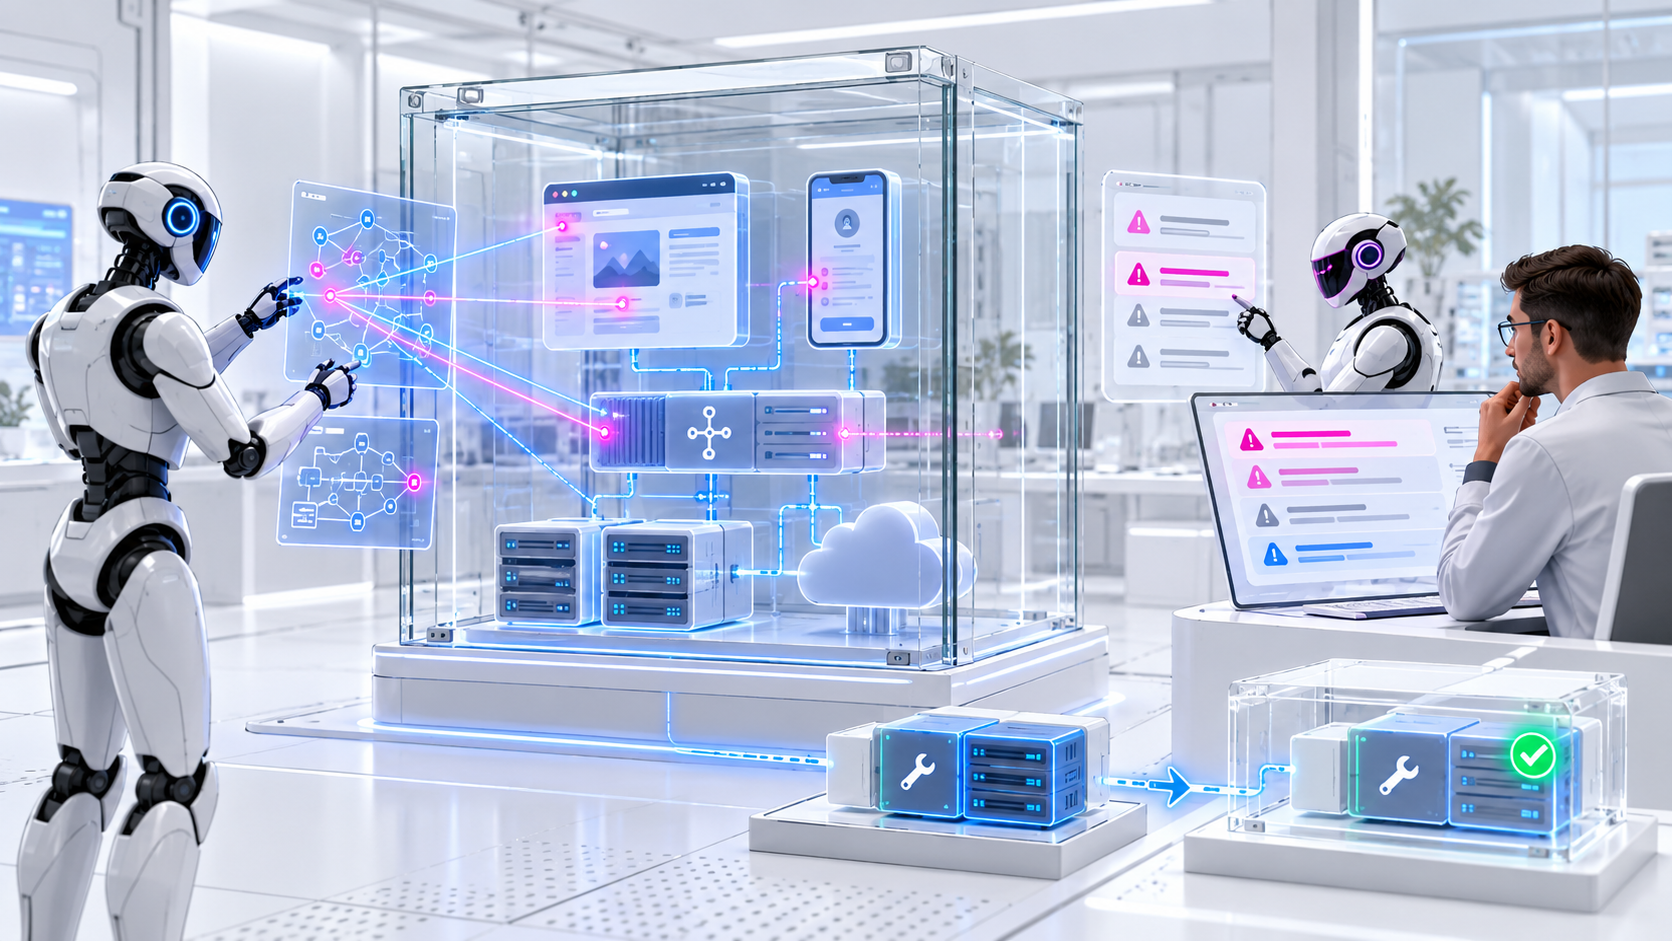
Los escáneres tradicionales encuentran versiones vulnerables, configuraciones conocidas y patrones sospechosos. Un pentester humano va más allá: entiende el proceso de negocio, combina pequeñas debilidades y comprueba su impacto. Los agentes de IA empiezan a acercar ambas capacidades.
El 27 de octubre de 2026, Oracle y OpenAI anunciaron AI Security Mesh, una plataforma en la que agentes mapean sistemas, ensayan rutas de ataque, someten los hallazgos a verificación independiente y vuelven a probar las correcciones. La tendencia también aparece en las recomendaciones de OWASP para validación adversarial.
Esto no significa permitir que un robot «ataque todo». El pentesting con agentes de IA necesita alcance explícito, control de intensidad, aislamiento, credenciales limitadas y supervisión. Sin ello, la automatización puede provocar una caída o convertir una evaluación legítima en acceso no autorizado.
¿Qué cambia frente a una prueba tradicional?
Las herramientas convencionales ejecutan firmas y reglas predeterminadas. Los agentes pueden planificar pasos, interpretar respuestas, adaptar hipótesis y elegir la siguiente acción. Por ejemplo, relacionar una API encontrada en JavaScript con permisos incorrectos e identificadores predecibles.
El profesional sigue siendo esencial para autorizar, definir alcance, valorar el impacto y proteger la actividad. La IA amplía cobertura y repetición; no sustituye responsabilidad.
Dónde aportan más valor
- descubrimiento de aplicaciones, API, endpoints y relaciones;
- análisis de recorridos autenticados con diferentes perfiles;
- generación de hipótesis a partir de respuestas y errores;
- combinación de debilidades que un escáner no relaciona;
- reproducción por un agente verificador independiente;
- priorización según el impacto en datos y procesos;
- creación de casos de regresión tras la corrección;
- retest continuo en preproducción y CI/CD.
Ejemplo: plataforma SaaS multiempresa
Una plataforma de gestión presta servicio a distintas empresas. El riesgo principal no es una cabecera ausente, sino que un usuario de la empresa A pueda consultar documentos de la empresa B.
El agente recibe dos cuentas de prueba y un entorno con datos sintéticos. Mapea las llamadas, identifica los ID de documentos e intenta repetir una petición con otra sesión. El objetivo no es descargar datos reales, sino demostrar si la autorización impide el acceso cruzado.
Un segundo agente reproduce el escenario a partir de las evidencias. Si lo confirma, registra endpoint, perfiles, condiciones e impacto. Tras la corrección, el caso se incorpora a la suite de pruebas.
Arquitectura segura para pruebas autónomas
Entorno aislado
Utiliza preproducción fiel, una réplica controlada o una ventana dedicada. Trabaja con datos sintéticos o anonimizados. Si producción forma parte del alcance, reduce acciones y volumen y establece parada automática.
Alcance legible por máquina
Enumera dominios, IP, aplicaciones, API, cuentas, horarios, técnicas permitidas y prohibiciones. El agente debe comprobar el alcance antes de cada acción.
Credenciales temporales
Crea perfiles exclusivos, con permisos y caducidad limitados. Nunca entregues claves administrativas permanentes. Registra quién autorizó la campaña.
Control de salida
Restringe destinos de red. Una simulación de exfiltración debe apuntar a un colector controlado, no a cualquier dirección elegida por el modelo.
Límites operativos
Define peticiones por segundo, concurrencia, tamaño de payload, profundidad, reintentos y duración. Bloquea operaciones destructivas o irreversibles.
Agente probador y agente verificador
Un modelo puede interpretar una respuesta extraña como vulnerabilidad y generar un falso positivo. Separar descubrimiento y confirmación reduce el problema.
El probador formula una hipótesis y reúne evidencias. El verificador recibe los pasos, reproduce de forma controlada e intenta refutar la conclusión. Los riesgos críticos deben seguir pasando por revisión humana.
La independencia evita que un mismo contexto equivocado contamine prueba y validación. Para riesgos importantes, exige evidencias observables: diferencias de privilegios, cambios de estado o acceso a marcadores sintéticos.
¿Qué vulnerabilidades pueden evaluarse?
- autorización e aislamiento entre tenants;
- autenticación, sesiones y recuperación de cuentas;
- exposición indebida de API y datos;
- inyecciones y validación insuficiente;
- configuraciones de nube y almacenamiento;
- dependencias vulnerables en rutas accesibles;
- lógica de cupones, límites, aprobaciones y pagos;
- prompt injection, abuso de herramientas y fugas en aplicaciones con IA.
Para agentes de IA, OWASP recomienda probar sustitución de instrucciones, escalada de privilegios, envenenamiento de memoria, exfiltración y abuso recursivo de herramientas.
Del hallazgo a la corrección verificada
- registra evidencia mínima y reproducible;
- asocia el riesgo con el activo y proceso;
- confirma el impacto sin ampliar innecesariamente la prueba;
- prioriza según explotabilidad y consecuencia empresarial;
- prepara la corrección con revisión del responsable;
- ejecuta pruebas funcionales y de seguridad;
- repite el escenario tras la corrección;
- convierte la reproducción en caso de regresión.
Los agentes de código pueden proponer parches, pero no deben modificar producción directamente. La corrección sigue el flujo habitual de pull request, pruebas, revisión y aprobación.
Pentesting continuo en CI/CD
No todas las pruebas deben esperar a una campaña anual. Los casos seguros y repetibles pueden ejecutarse en cada versión o periódicamente en preproducción. Los cambios en autenticación, permisos, checkout e integraciones merecen disparadores específicos.
Combina análisis estático, dependencias, pruebas de API, recorridos de autorización y exploración asistida. El agente puede elegir rutas en función del diff, pero los criterios de bloqueo deben ser objetivos.
Este enfoque complementa las pruebas de software con IA: calidad comprueba que el producto funciona; seguridad comprueba que resiste un uso hostil.
Riesgos de la propia automatización
- indisponibilidad: demasiadas solicitudes o payloads pesados;
- salida del alcance: seguir enlaces no autorizados;
- datos sensibles: copiar respuestas reales en prompts o registros;
- acción destructiva: probar eliminación o modificación sin protección;
- falso positivo: corregir algo que no representa riesgo;
- falso negativo: asumir cobertura total porque terminó la ejecución;
- secretos expuestos: entregar credenciales excesivas.
Implanta un kill switch independiente, límites en el gateway y monitorización externa al agente. El sistema evaluado no debe ser la única fuente de telemetría.
Autorización y evidencias
Antes de ejecutar, documenta propietario del activo, autorización, alcance, periodo, contactos, técnicas prohibidas y tratamiento de datos. Conserva las trazas relevantes y las versiones de modelos y herramientas.
Los informes deben distinguir observación, hipótesis, confirmación e impacto. La finalidad no es producir cientos de alertas, sino indicar qué corregir primero y cómo demostrar que se eliminó el riesgo.
Métricas útiles
- activos y recorridos cubiertos;
- hallazgos confirmados frente a falsos positivos;
- tiempo entre detección, corrección y retest;
- vulnerabilidades reabiertas o regresiones;
- riesgos por proceso, no solo por servidor;
- interrupciones o límites vulnerados durante pruebas;
- correcciones con caso de regresión;
- reducción de hallazgos críticos entre versiones.
Cómo comenzar
- elige una aplicación no crítica o preproducción;
- define un objetivo estrecho, como aislamiento entre perfiles;
- crea cuentas y datos sintéticos;
- registra alcance, límites y parada automática;
- separa descubrimiento y verificación;
- revisa con desarrollo y seguridad;
- corrige, repite y automatiza solo casos estables;
- amplía la cobertura según las evidencias.
Más velocidad sin reducir la responsabilidad
Los agentes exploran más combinaciones y repiten pruebas con frecuencia, pero el valor depende de controles externos al modelo. Aislamiento, autorización, límites, verificación independiente y revisión humana convierten la automatización en aliada.
ProativaIA desarrolla software a medida, aplicaciones y soluciones de IA y automatización. Podemos revisar la arquitectura, crear entornos de prueba, automatizar validaciones de seguridad e integrar evidencias en tu CI/CD.