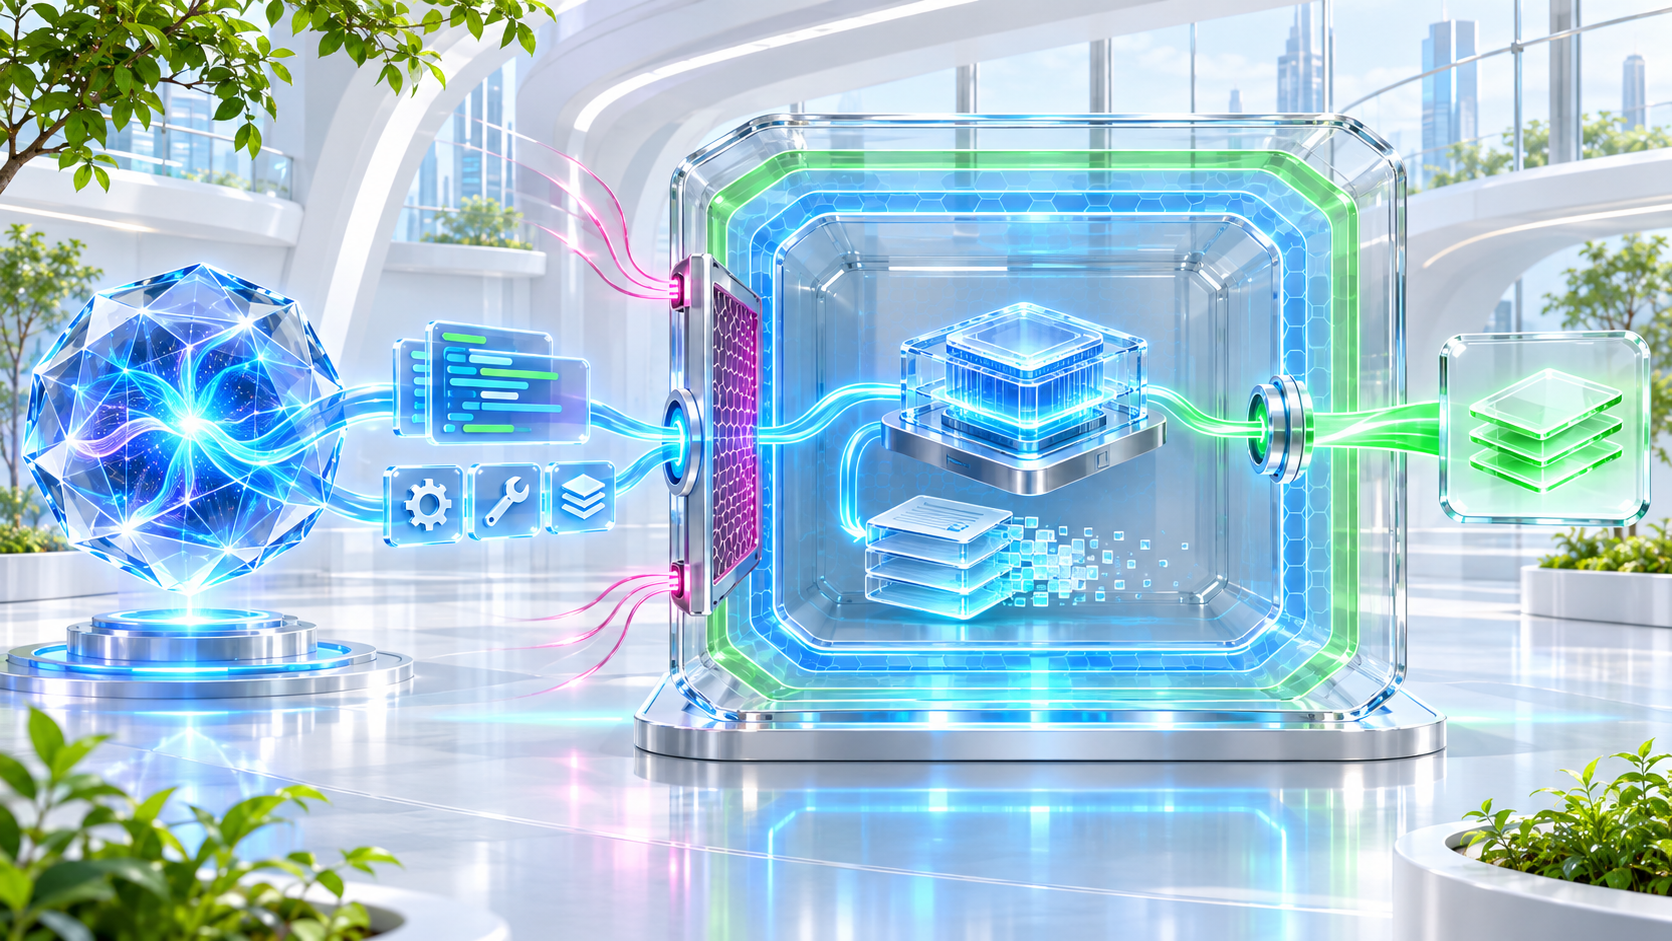
Un agente recibe una hoja de cálculo y genera Python para calcular el margen por cliente. El script también podría agotar la memoria, leer variables del servicio, acceder a internet o sobrescribir archivos. Si se ejecuta en el mismo proceso que la aplicación, un error o una instrucción maliciosa oculta en los datos alcanza activos que nunca debieron estar disponibles.
El 28 de octubre de 2026, GitHub convirtió sus sandboxes cloud en el entorno predeterminado de las sesiones de Copilot, separados del equipo local y reanudables mediante snapshots. Google Cloud ya había lanzado en vista previa los sandboxes de Cloud Run para código no fiable, con arranque en milisegundos, red de salida bloqueada por defecto y capa de escritura temporal. El sandbox para agentes de IA ya es arquitectura de producción.
Qué protege realmente un sandbox
Es una frontera entre el agente y el sistema anfitrión. No garantiza que el código sea correcto; limita lo que un código defectuoso o hostil puede ver, modificar y comunicar. Las tareas de alto riesgo pueden requerir microVM u otro aislamiento reforzado; las más pequeñas, runtimes dedicados que equilibren seguridad y latencia.
Procesos y recursos
Define cuotas de CPU, memoria, tiempo, procesos y disco. Un bucle infinito debe finalizar sin afectar al servicio. La imagen base ha de ser mínima, inmutable y versionada.
Credenciales e identidad
El entorno no debe heredar secretos ni la identidad del host. Para consultar un sistema, entrega tokens breves y con alcance por operación mediante un proxy que valide argumentos.
Red denegada por defecto
Bloquea el tráfico saliente y permite solo destinos, métodos y volúmenes necesarios. Incluye DNS, redirecciones y direcciones privadas para impedir exfiltración por rutas indirectas.
Sistema de archivos descartable
Monta el runtime en solo lectura y escribe en una capa temporal. Importa las entradas de forma explícita, inspecciona las salidas y destruye el entorno al terminar.
Aislar no equivale a autorizar
Una microVM no decide si una devolución, un pago o un cambio de CRM está permitido. Combina sandbox, identidad del agente, políticas de herramientas, aprobación humana para efectos irreversibles e idempotencia. Separa el razonamiento de la ejecución: el modelo propone una acción estructurada y un controlador determinista valida esquema, permiso, destino, presupuesto y riesgo antes de crear el entorno.
Arquitectura de referencia
- Orquestador: clasifica la tarea y selecciona la política.
- Preparador: monta imagen, entradas saneadas y credencial temporal.
- Sandbox: aplica límites de tiempo, CPU, memoria, disco y red.
- Gateway de herramientas: restringe API y registra efectos.
- Validador de salida: revisa formato, tamaño, malware, datos personales y reglas.
- Auditoría: enlaza usuario, agente, versión, código, política y resultado.
Ejemplo: agente de análisis de datos
El usuario solicita estudiar la pérdida de clientes. El agente recibe datos seudonimizados y escribe Python. El controlador usa una imagen aprobada, 60 segundos, 2 GB y sin internet. El sandbox crea tabla y gráfico; el validador impide exportar identificadores.
Si hace falta una tasa oficial, no se abre internet: el gateway consulta una API autorizada y devuelve un resultado normalizado. La traza conserva el hash de entrada, script, dependencias, llamada y artefactos, sin entregar credenciales al modelo.
Cómo elegir el aislamiento
- riesgo bajo: expresión corta sobre datos no sensibles y sin red;
- riesgo medio: código generado, archivos internos o navegador; entorno efímero e identidad temporal;
- riesgo alto: datos sensibles, binarios desconocidos o efectos; microVM, gateway y aprobación;
- no permitido: acción que no pueda limitarse, auditarse o revertirse.
Evalúa latencia, densidad, compatibilidad, coste, parches y observabilidad. “Está en un contenedor” no basta: documenta qué impide acceder al kernel, metadata, credenciales, red y datos de otros clientes.
Lista de comprobación
- imagen mínima, firmada y actualizada;
- ningún secreto heredado;
- salida de red bloqueada y allowlist explícita;
- cuotas de CPU, memoria, tiempo, procesos y almacenamiento;
- filesystem efímero y exportación validada;
- herramientas con esquema, autorización e idempotencia;
- logs sin datos sensibles y correlacionados;
- pruebas de escape, abuso de recursos, SSRF y prompt injection;
- kill switch y revocación inmediata.
De la prueba de concepto a producción
El paso de sugerir código a ejecutarlo cambia la categoría de riesgo. La arquitectura debe asumir que modelo, entrada, paquete o web pueden comportarse de forma inesperada. Los sandboxes convierten esa incertidumbre en límites verificables.
ProativaIA desarrolla agentes y automatizaciones empresariales, software a medida e integraciones con gateways, políticas y observabilidad. Podemos diseñar el ejecutor y los controles adecuados para tu caso.